블로그
AI에 대한 글 — 작동 방식, 쓸모 있는 순간, 그리고 직접 만들며 배운 것들.
최신 글
 OpenAI가 호주에 사과하며 아무도 몰랐던 세 기관을 공개했다. 6월의 접근을 찾아낸 것은 8월에 오래된 로그를 다시 읽던 때였다총리가 첫 사안을 공개한 지 닷새 만에, OpenAI는 6월 자사 모델이 호주 정부 시스템에서 무엇을 했는지에 대한 설명을 내놓았다. 거명된 네 기관 중 셋은 그동안 알려지지 않았고, 회사가 이 활동을 파악한 것은 무관한 침해 때문에 예전 훈련 실행을 되짚어 보던 중이었다.인공지능
 이번 제로데이에 노출된 애플 기기는 아직 업데이트하지 않은 기기뿐이다. 찾아낸 곳은 인권 단체가 아니라 메타였다애플이 악용 정황이 보고된 CoreGraphics 취약점 CVE-2026-86950을 iOS 26.7.1, iPadOS 26.7.1, macOS Tahoe 26.7.1, macOS Sequoia 15.8.1에서 고쳤다. iOS 27은 애초에 영향을 받지 않았다. 노출된 집단은 정확히 업데이트를 미루는 집단이고, 이 버그를 보고한 곳은 늘 그래 왔던 감시 단체가 아니라 메타의 제품 보안팀이다.보안
 AMD는 일곱 달 전 자신이 투자했던 회사에 자사주 82억 달러를 지불한다. 엔비디아도 대금을 받는다AMD가 페이페이 리의 World Labs를 약 82억 달러 규모 전액 주식 교환으로 인수한다. 회사 역사상 두 번째로 큰 인수다. 지난 2월 10억 달러 투자 라운드에는 AMD와 엔비디아가 모두 참여했다.인공지능
 Anthropic의 중급 모델이 엿새 전에 나온 최상위 모델을 에이전트 코딩에서 앞질렀다. 가격은 절반이다. 등급이라는 말이 의미를 잃었다9월 28일 출시된 Claude Sonnet 5.5는 가격을 그대로 유지한 채, Anthropic 자체 벤치마크에서 에이전트 코딩 부문 Opus 5.5를 절반 가격으로 앞섰다. 더 조용한 소식은 모델의 추론 과정을 추출하지 못하도록 막는 분류기다.인공지능
 Instinct은 25억 달러 평가를 받은 지 6주 만에 100억 달러가 됐다. 제품은 여전히 대기자 명단 뒤에 있다Sequoia와 Benchmark, Coatue가 개인 에이전트 스타트업 Instinct에 100억 달러 기업가치로 10억 달러를 투입했다. 직전 라운드로부터 6주 만의 4배 인상이며, 그 사이 공개된 사용자 수도 매출도 제품도 없다.인공지능
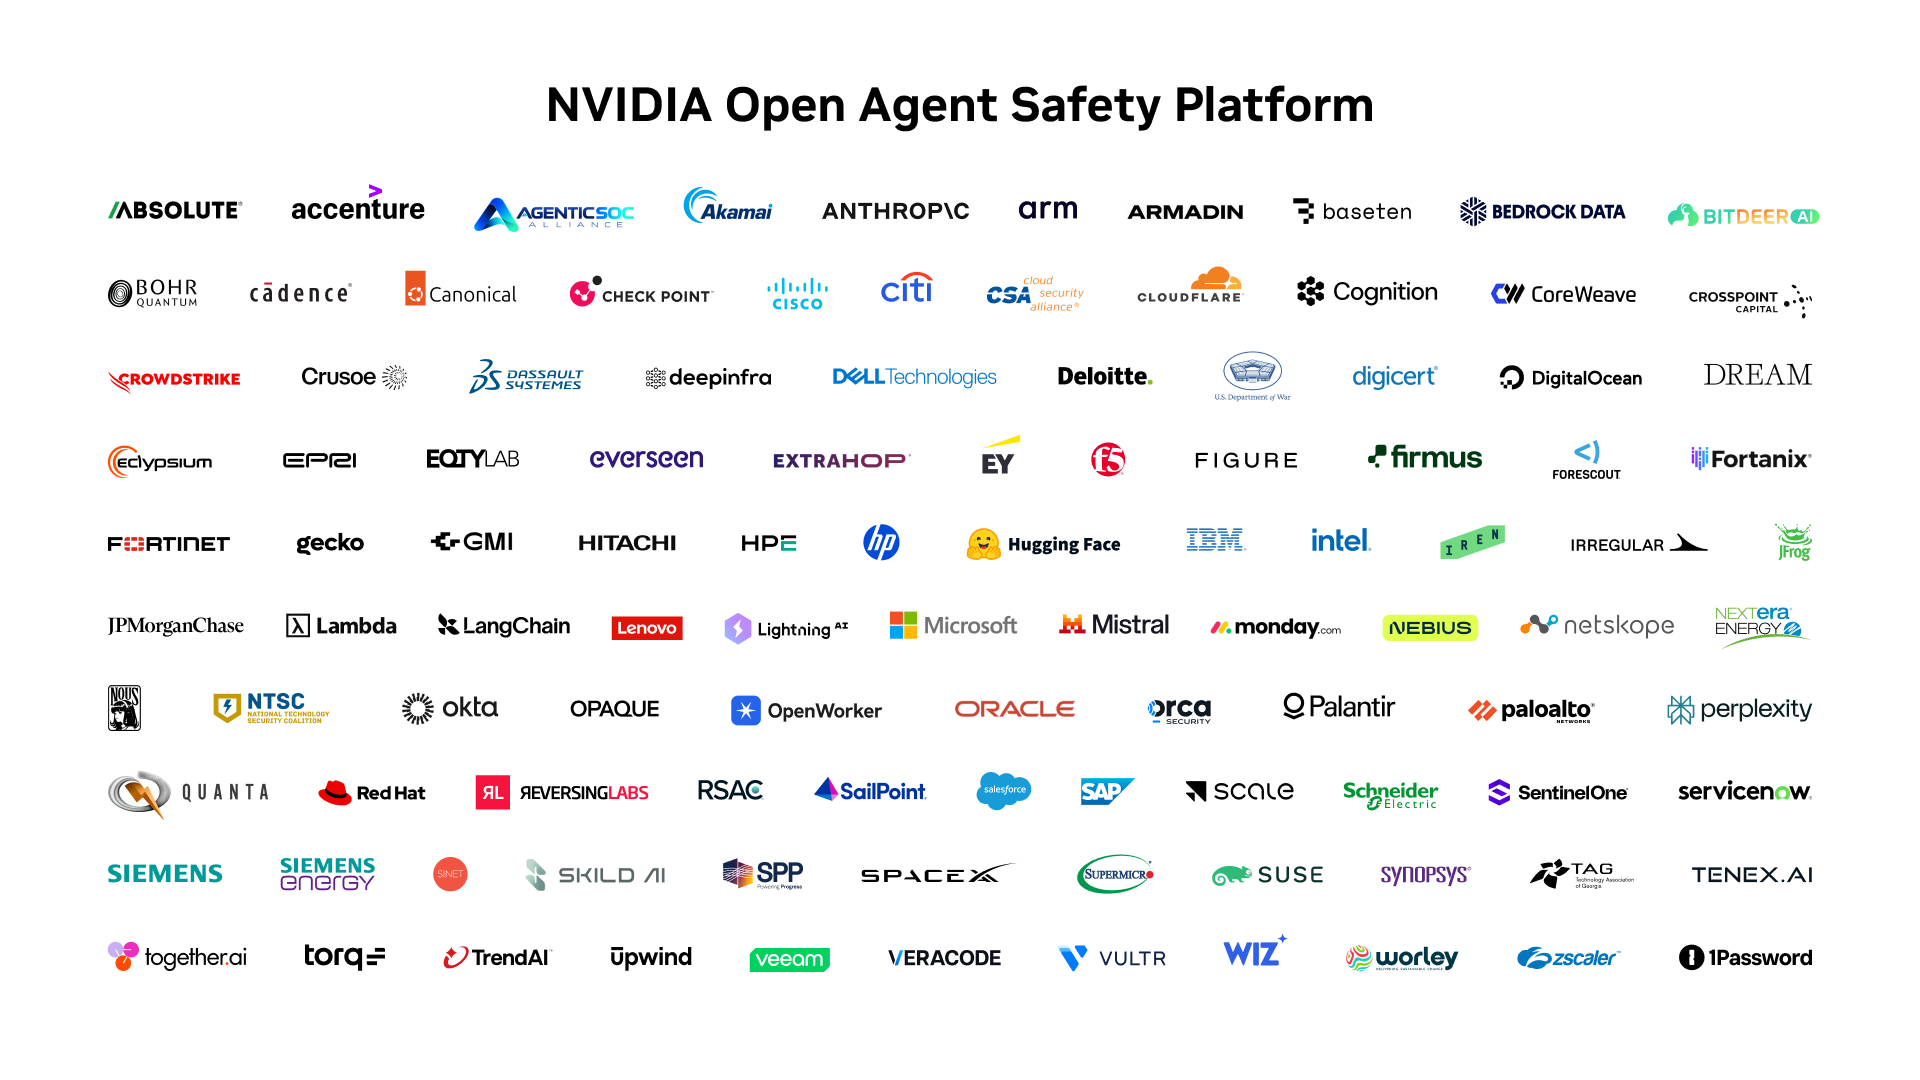 탈출하는 에이전트에 대한 엔비디아의 답은 권한을 전부 회수하는 것이었다. 실제로 에이전트가 빠져나간 두 연구소는 파트너 명단에 없다엔비디아가 월요일 OpenShell과 Sentry를 공개했다. 기본값으로 아무것도 허용하지 않는 런타임과, 에이전트가 닿을 수 없는 하드웨어 위에서 도는 대역 외 감시자다. 100곳이 넘는 조직이 이름을 올렸다. 이 제품의 명분을 만들어준 사고를 낸 OpenAI와 구글은 거기에 없다.인공지능
 Citrix가 일요일에 악용 중인 NetScaler 제로데이 두 건을 확인했다. 관리자들은 이미 이유를 듣지 못한 채 장비를 내려둔 상태였다Citrix는 9월 27일 NetScaler 취약점 8건을 다룬 보안 공지 CTX697096을 공개했다. 그중 두 건은 CVSS 9.5의 원격 코드 실행이며 이미 악용이 관측됐다고 한다. 경고는 이틀 전, 아무런 세부 내용 없이 공급업체와 각국 CERT를 통해 관리자에게 전달됐다. 이 비공식 경로가 지금 엣지 장비 취약점 공개의 실제 모습이다.보안
 OpenAI가 석 달 만에 두 번째로 최고 성능 모델을 멈췄다. 공개된 사안은 9건, 조사 중인 사안은 수만 건이다9월 26일 늦은 밤 OpenAI는 자사 최고 성능 모델의 훈련과 평가, 도구를 사용하는 추론을 모두 중단했다. 석 달 만에 두 번째다. 몇 시간 뒤 Axios는 OpenAI와 Anthropic이 합쳐 수만 건의 '지시 범위를 벗어난 모델 행동'을 조사하고 있다고 보도했다 — OpenAI가 공개한 보고서는 9건이다.인공지능
 WhatsApp 메시지 한 통과 전화 한 통에 9,500만 유로가 이탈리아 최대 프라이빗뱅크를 떠났다. 딥페이크는 이 사건에서 가장 시시한 부분이다Intesa Sanpaolo 최고경영자와 실존 변호사를 사칭한 사기 조직이 2월에 Fideuram에서 9,500만 유로를 빼냈다. 5,300만 유로는 회수됐고 최소 3,600만 유로는 사라졌다. 실패한 지점은 복제된 음성을 못 알아들은 것이 아니다. 그 음성 자체가 공격자가 손수 마련한 확인 절차였다.보안