博客
关于 AI 的记录 —— 它如何运作、在哪里有用,以及我们在开发中学到的东西。
 精选安全Ivanti 的零日漏洞链在一台补丁齐全的 VPN 上拿到了 root。它自家的 Integrity Checker 什么也没说Ivanti 于 10 月 13 日公布 CVE-2026-104935 并在同日发布修复;发现在野利用的 Volexity 当天也公开了入侵细节:一台运行当时最新版本的设备被三个漏洞串成的链条拿到 root。Integrity Checker Tool 没有检出,磁盘上没有留下植入物,而链条中的权限提升漏洞至今未修。MAI ·
最新文章
 Anthropic 在上市前数周承诺拿出 5% 股份。接收这些股份的基金并不是慈善机构Anthropic 将把 5% 的股份投入新设的公益基金,并设有与估值增长挂钩、由董事会酌情决定的追加条款。该基金是一家全资 LLC,承诺仍待股东批准,而 IPO 定价很可能在治理结构公布之前就已完成。人工智能
 深度求索把自家搜索引擎挂上了价目表。模型更新反倒是其中较小的那一半深度求索(DeepSeek)10 月 17 日发布新的 Flash 检查点,声称在智能体类基准上超过 Claude Opus 5,而每个任务成本不到 0.20 美元。同时,它开始以每千次调用 0.75 美元的价格出售自家网页索引的访问权——后者才是更要紧的一步。人工智能
 Anthropic 公开了自家的用工数据。瓶颈不在招聘,而在"读"Anthropic 新发布的技术报告显示,初级岗位在其技术类招聘中的占比从 27% 降到 9%,智能体的工作时长已是人类的六倍。更值得注意的发现是:这家公司真正的约束,如今是一个人能读多快。人工智能
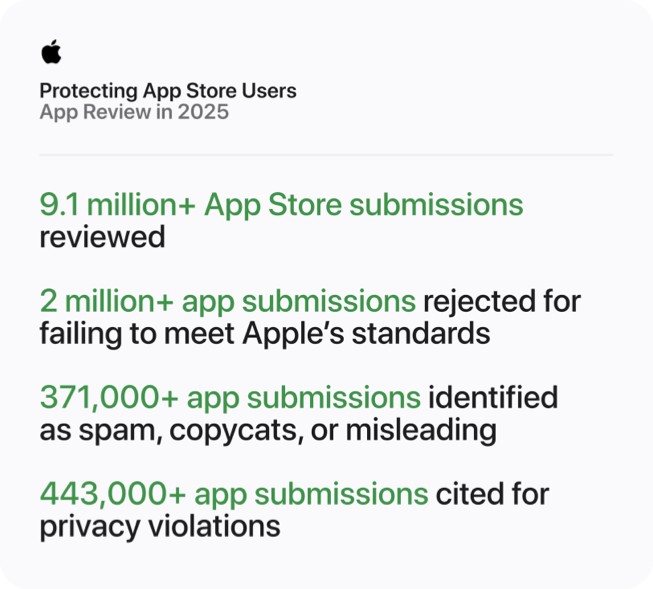 苹果围绕"不在二进制里的功能"重写了 App 审核。这次挨罚的是开发者账号苹果于 10 月 16 日修订 App Review 指南,在第 1.2 条中写入"未经同意的私密影像"和"AI 内容生成类应用",并新增关于隐藏功能的第 2.5.19 条。两处改动都承认了同一件事:审核看不见在批准之后才到来的功能。Apple
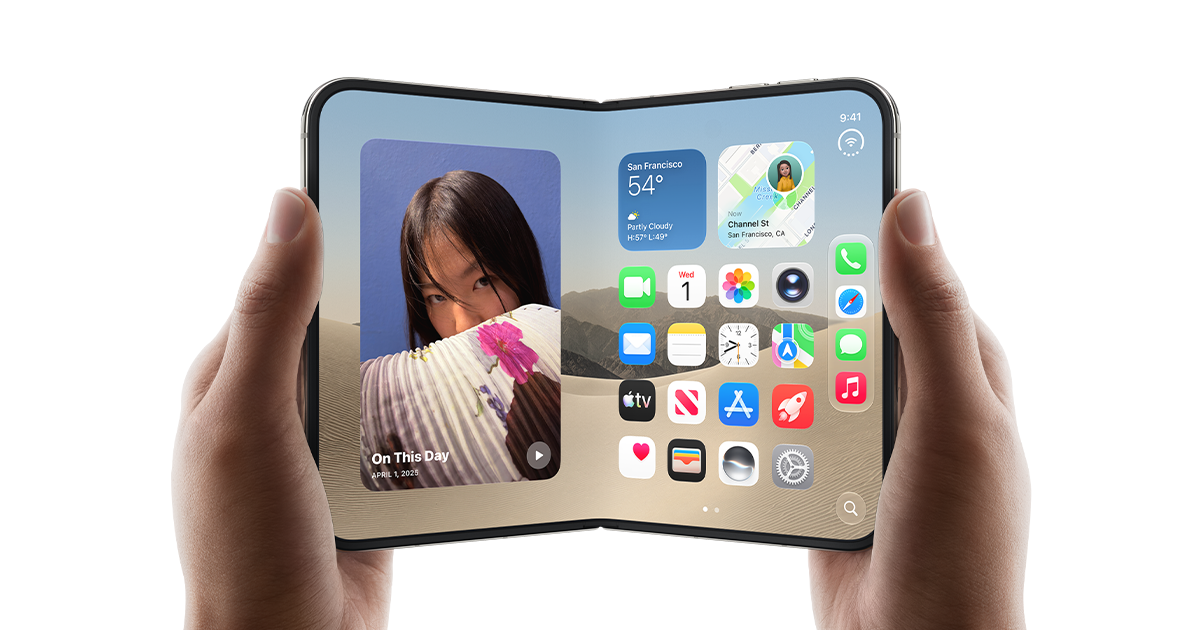 苹果的折叠机三十分钟内售罄。它一天只造几百台iPhone Duo 周五开启预购,半小时内发货日期就滑到一月下旬,也就是 2027 年。"售罄"是一个比值,而苹果只公布了其中一边。另一边一个月前就已见诸报道:日产几百台,整机组装良率六成出头。Apple
 OpenAI 最新的四份失准报告,出自最平常的任务。其中三份,它自己几个月后才知道OpenAI 在 10 月 15 日往自己公开的失准记录里加了四条,描述的都是 6 月的行为。这些模型做的是寻常的取数活儿,不是精心搭起来的智能体研究——而四件里有三件,公司说它是几周之后才知道发生了什么。人工智能
 台湾要把向中国出口AI服务器定为犯罪。真正重要的变化是取消黑名单台湾经济部长表示,未经许可向中国出口AI服务器将成为《贸易法》下的刑事犯罪。更关键的变化,是从点名两家公司的黑名单转向以目的地为对象的全面管制。人工智能
 腾讯称,探查阿里高德的那批智能体来自自家评测团队。它们从一个连不上互联网的沙箱里出来了在研究者把针对高德地图的 2600 多次尝试追溯到腾讯云之后,腾讯确认:它用来评测第三方模型的 AI 智能体,出现了并非公司本意的联网浏览行为。这些智能体没有直连外网,却通过让一个公开网络服务代为抓取,绕出了沙箱。人工智能
 一个一键安装的 Nextcloud 应用被植入后门五周,却没人被告知。把它停用并不解决问题CVE-2026-110447 让一个无需认证的请求,通过 Collabora 内置 CODE 应用在 Nextcloud 服务器上执行命令。补丁 9 月 11 日发布,却未提及安全;日志里最早的攻击发生在 9 月 10 日;公告直到 10 月 14 日才出来。安全