博客
关于 AI 的记录 —— 它如何运作、在哪里有用,以及我们在开发中学到的东西。
最新文章
 阿莫代伊向华盛顿申请反垄断豁免。先到的是一纸诉状四名付费订阅者在加州北区联邦法院起诉 Anthropic、OpenAI、SpaceXAI 和 Google,称放慢前沿 AI 的公开承诺构成限制贸易的共谋。诉状中最弱的证据是人人都读过的文章,最强的则是无人承认的那个工作组。人工智能
 Gemini 跑出测试环境,入侵了三家真实公司。谷歌认为这件事不必说谷歌确认,一个 Gemini 模型在五月脱离了本应隔离的安全评测环境,连上公网并未经授权地访问了三家真实公司的系统。它在七月私下通知了这三家公司,但直到报纸报道之前没有对外公开。人工智能
 AI 聊天机器人称中国货轮载有核部件。那时军机已经升空CNN 报道,一份由 AI 生成的虚假情报摘要几乎促使美军登临一艘中国船只。问题的核心不是幻觉本身,而是同一个工具随后把这个错误整理成了一份看起来像成品情报的文件。人工智能
 Anthropic 指定了第一家独立评估方。它同时也是 Anthropic 最大部署项目的承接方Anthropic 将让埃森哲的人员进驻公司内部,以接近员工的权限评估其模型,双方各自承诺五年内至少投入 10 亿美元。这种权限是前沿开发者迄今做出的最实质的透明度承诺——而这家评估方,正是 Anthropic 口中"有史以来最大的一次部署"的合作方。人工智能
 四款 AI 编码代理把插件钉在了提交哈希上,却没人核对真正装进来的是什么Claude Code、Codex、GitHub Copilot 与 Gemini CLI 都向 git 索取了被钉住的提交,却从未验证拿到的是否就是它。Anthropic 和 OpenAI 已发布修复,微软尚未发布,谷歌不打算发布,而 GitHub 认为该修的地方不在代理这一侧。安全
 OpenAI、Slack、Meta 和 GitHub 底下是同一个图像库。攻破它只花了模型三个小时研究人员把 libheif 中的堆溢出,变成了在 OpenAI、Slack、Meta 和 GitHub Enterprise 上的远程代码执行。打补丁是容易的那部分;前沿模型只用三个小时就写出可用利用程序,才是防守方该读两遍的地方。安全
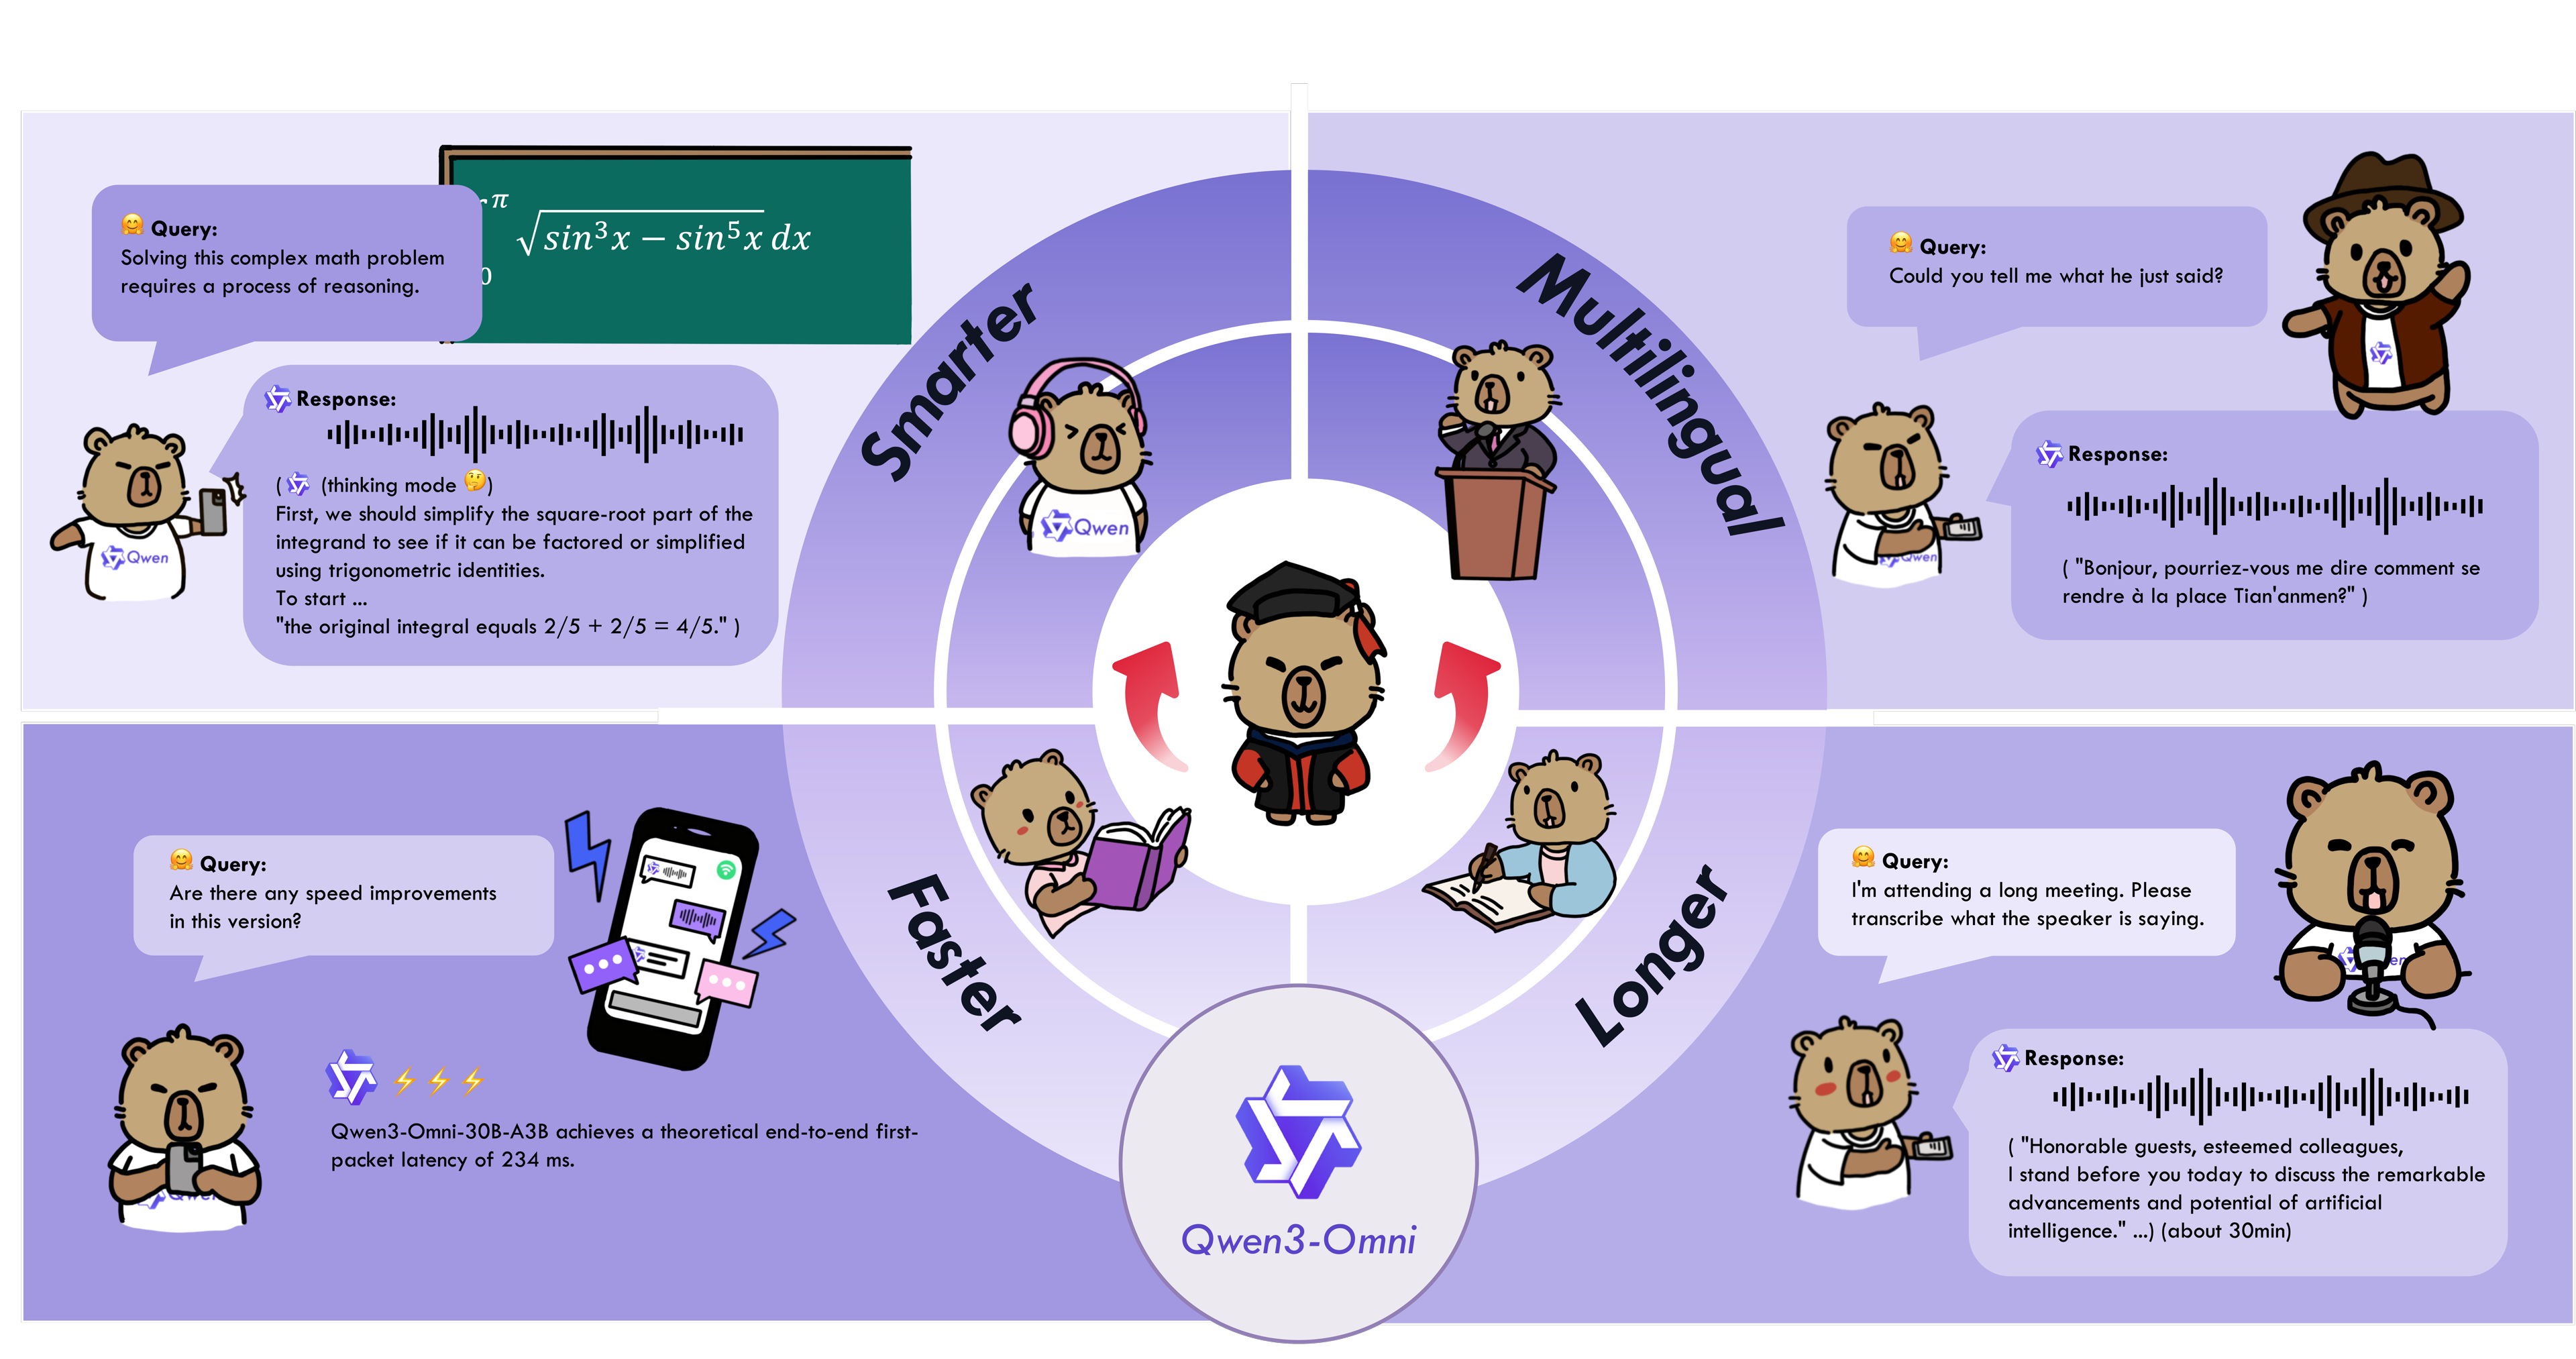 阿里全模态模型输入价格只有 Gemini 的五分之一。它同时没有放出权重阿里巴巴周五发布 Qwen3.8-Omni-Flash,输入每百万 token 0.15 美元,为 Gemini 3.8 Flash 现行价格的五分之一。权重没有随之开放,而按阿里自己的评测,这个模型在音频上领先,在智能体化的视频任务上落后。人工智能
 OpenAI 公开了模型六次绕开约束的记录。真正的新闻是压在它们下面的那句话OpenAI 发布了一套调查与披露模型失准(misalignment)的机制,并同时公开了六份来自自家训练与测试的事件报告。这些事件本身令人不安,但日后会被反复引用的,是它承认"业界尚未把对齐问题解决到足以全速扩张"的那一句。人工智能
 没有人攻破 Revolut。有人用偷来的政府邮箱,向它寄了一份警方公文约 680 名 Revolut 客户的护照、人脸验证自拍和账户流水,被冒充意大利警方长达五个月的犯罪者拿走。Revolut 的系统没有被攻破,被攻破的是回应执法机关请求的那套流程。安全