博客
关于 AI 的记录 —— 它如何运作、在哪里有用,以及我们在开发中学到的东西。
最新文章
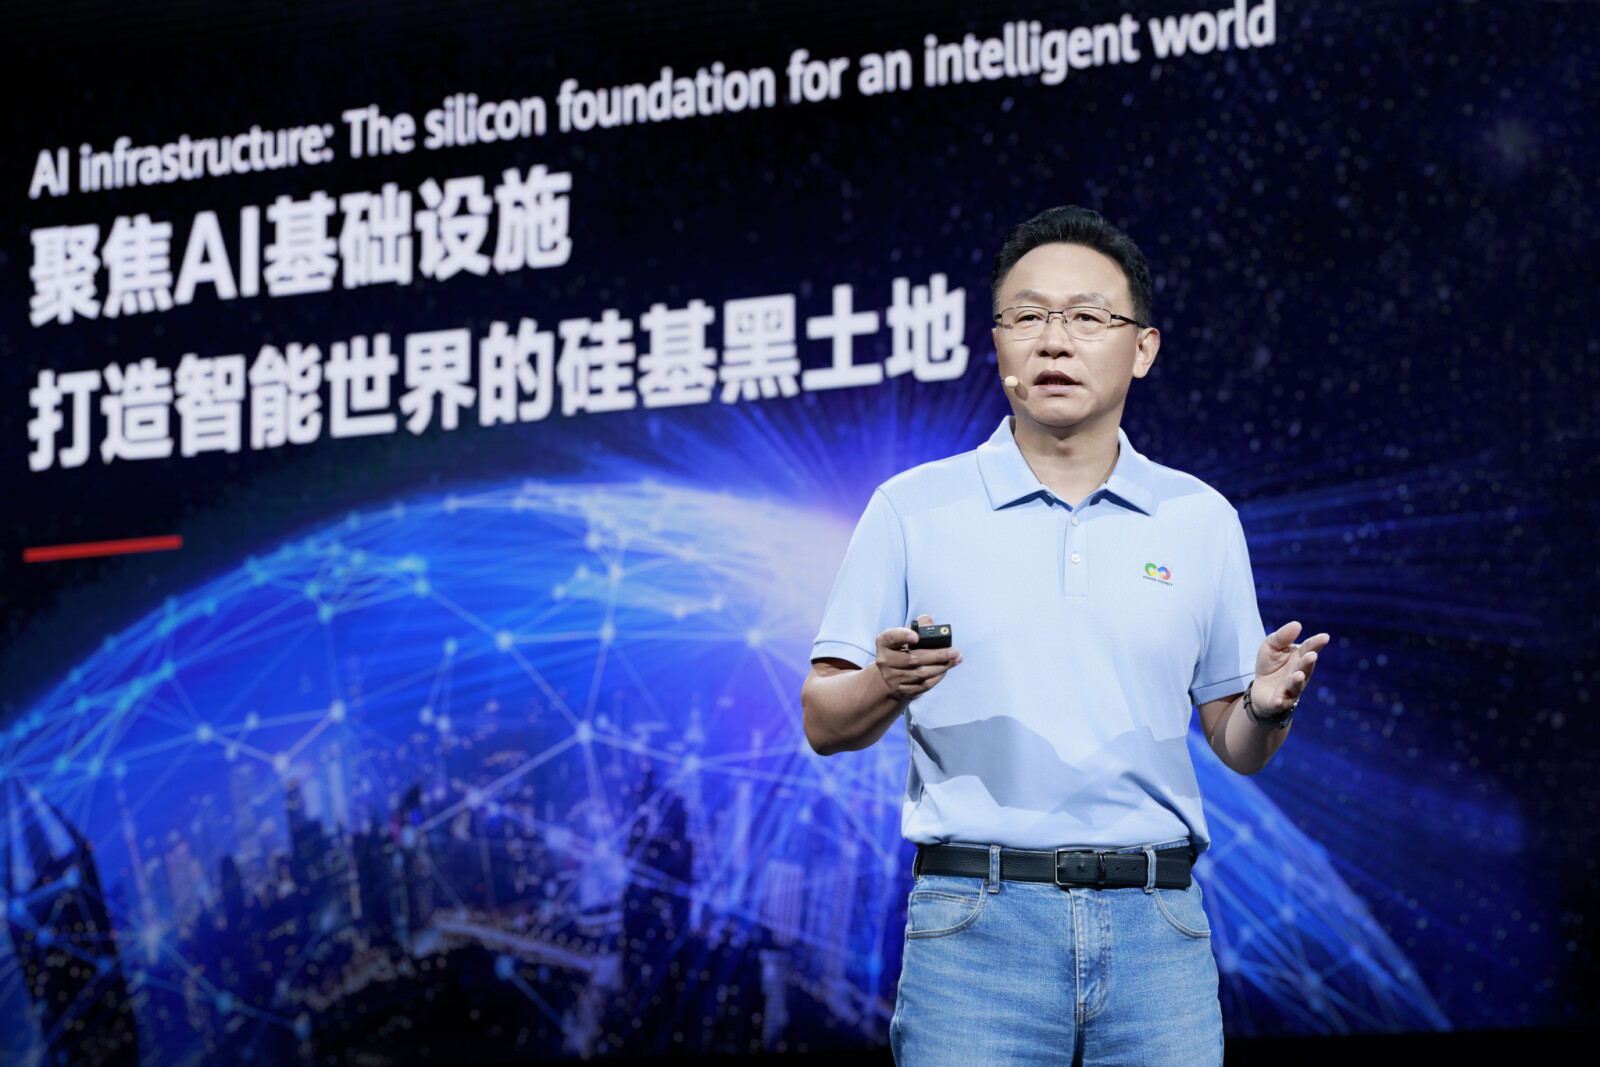 华为把下一代AI芯片提前了九个月。真正值得读两遍的是关于"光"的那段在HUAWEI CONNECT 2026上,华为把昇腾960DT提前到2027年第一季度。但这个时间点说的是供给,不是硅片。真正的发布是Hi-ONE——华为称其为业界首个具备量产条件的近封装光学(NPO)互联产品。工程
 谁能进网络,由思科的身份引擎说了算。一个不带认证的请求,直接跳过了这道提问CVE-2026-76460 是 Cisco Identity Services Engine 上的认证绕过漏洞,CVSS 10.0,已遭在野利用,没有缓解措施,CISA 给出了三天的修复期限。在 ISE 上失守 root,意味着同时交出决定其他所有人能访问什么的规则,以及本该记录这一切的日志。安全
 一个被劫持的编码助手把蠕虫撒进了100个代码仓库。Mandiant 说,出问题的不是模型Google 旗下 Mandiant 发布了一份2026年真实 AI 安全事件的案例集,其中包括一起编码助手会话被劫持、Shai-Hulud 蠕虫扩散到约100个内部仓库的事故。贯穿全书的一点是:智能体已经成了一个拥有特权的身份,并且正在被当作身份来攻击。安全
 CISA 给 ScreenConnect 定的期限两天前就到了。上千个实例仍暴露在外CVE-2026-84869 是 ConnectWise ScreenConnect 中一个 CVSS 9.9 的授权缺陷,攻击者自8月下旬起借它在相连端点之间扩散。联邦机构的修补期限已过,Shadowserver 仍数出一千多个暴露在互联网上的实例。安全
 "13岁以下禁用"抢走了头条。Kids Act 同时把 AI 陪伴应用放进了同一个框架冯德莱恩周三在斯特拉斯堡宣布了年龄门槛,欧盟委员会周四提交 Kids Act。两个数字是可以谈判的,但它底下的结构——把年龄核验下沉到应用商店、把 AI 陪伴应用纳入儿童保护法——不是。人工智能
 正在被利用的 Pixel 零日不是内存安全漏洞。别扭之处正在于此谷歌 9 月的 Pixel Update Bulletin 修复了 CVE-2026-58704,这是蜂窝调制解调器中的一个权限绕过漏洞,谷歌称有迹象显示它正遭到"有限的定向利用"。它被评为 High,只出现在 Pixel 专属公告里,而且属于逻辑错误——正是谷歌的 Rust 基带加固工作碰不到的那一类。安全
 谷歌在语音榜单上赢了1.1分。在价格上砍到了七分之一Gemini 3.8 Live Extended Thinking 以 1.1 分之差压过 OpenAI 的 GPT-Live-1 Astra,登上 Artificial Analysis 语音质量榜首。但真正值得看的数字是价格——大约只有它所击败的那个模型每小时成本的七分之一。人工智能
 上海AI实验室没有训练自己的前沿模型。它把智谱的模型拿来做了后训练上海人工智能实验室以 MIT 许可发布了 7440 亿参数的智能体模型 Atria Dawn Preview,底座却不是自家的,而是智谱(Z.ai)的 GLM-5.2。真正的看点是这种分工,而出口管制够不到它发生的那一层。人工智能
 LiteSpeed 修补了共享主机上的一次 root 越权。但它没有给这个漏洞编号LiteSpeed Web Server Enterprise 6.3.7 悄悄修复了一个可让单个托管账户拿到共享服务器 root 权限的漏洞,被击穿的正是整个共享主机模式所依赖的隔离。没有 CVE,没有严重性评分,也没有关于是否遭利用的说明——出面示警的是 cPanel。安全