ブログ
AI について書いています。仕組み、役立つ場面、そして開発から学んだこと。
最新の記事
 FBI は Flax Typhoon のツールを 2 年で 2 度押収した。防御側が読むべきは CVE のリストだ米司法省は、Integrity Technology Group が中国系ハッカーのために運用していたとする 2 つのツール Microscan と FishHub のドメインを押収した。標的には米国の電力会社、日本とポーランドの空港、台湾のエネルギー企業が含まれる。同時に公開された 7 か国共同のアドバイザリは、この基盤がほぼすべて何年も前に修正済みの脆弱性の上に成り立っていたことを示している。セキュリティ
 3 つの国別レジストリが乗っ取られ、正規の Google 証明書が発行された。連鎖のどこにも故障はなかった攻撃者は .gh、.sl、.as を運用する第三者事業者を侵害し、権威 DNS レコードを書き換え、その支配を使って Google と YouTube のドメイン向けに公的に信頼される HTTPS 証明書を取得した。Google は自社システムも発行元の認証局も誤りを犯していないとしている。問題はまさにそこにある。セキュリティ
 Atlassian の CVSS 9.3 ファイル読み取り脆弱性が悪用段階に。アドバイザリは 8 製品の全バージョンを影響対象と記載CVE-2026-21589 は、認証なしの攻撃者がセルフホスト版 Atlassian 製品 8 種のウェブルート配下のファイルを読み取れる脆弱性で、あるセキュリティ企業は公開 PoC から約 2 時間でハニーポットに悪用試行が届いたとしている。Atlassian Cloud は影響を受けないが、Data Center 製品はリリース済みの全バージョンが対象だ。セキュリティ
 デンマークは880万人の氏名・住所・CPR番号を失った。侵入はなかった — 認可企業のアクセスが、設計どおりに使われただけだデンマークの中央個人登録(CPR)から、880万人の氏名・住所・CPR番号が持ち出された。民間企業の正規アクセス経由で、1か月にわたり気づかれないまま続いていた。登録システムそのものの防御は、一度も破られていない。セキュリティ
 Google、自動生成された報告の急増を理由にオープンソースのバグバウンティを凍結。curl は同じ理由で先に撤退していたGoogle は自社のオープンソースプロジェクトに関する脆弱性報告の受付を停止した。理由は、大半が無効な自動生成の報告が急増したことだという。サプライチェーン報告は受付を続けており、その線引きが問題の本質を示している。セキュリティ
 Citrix は前回から 8 日後、また悪用されている NetScaler のゼロデイを修正した。今回は、すでにパッチを当てた装置が再起動を繰り返したことで見つかったCitrix は 10 月 4 日、NetScaler の SAML 認証経路にあるメモリオーバーフロー CVE-2026-88779 の修正ビルドを公開し、CISA は同日これを KEV カタログへ追加して連邦機関に 10 月 7 日の期限を課した。この欠陥を浮かび上がらせた装置は、すでに 9 月の緊急修正を適用済みだった。セキュリティ
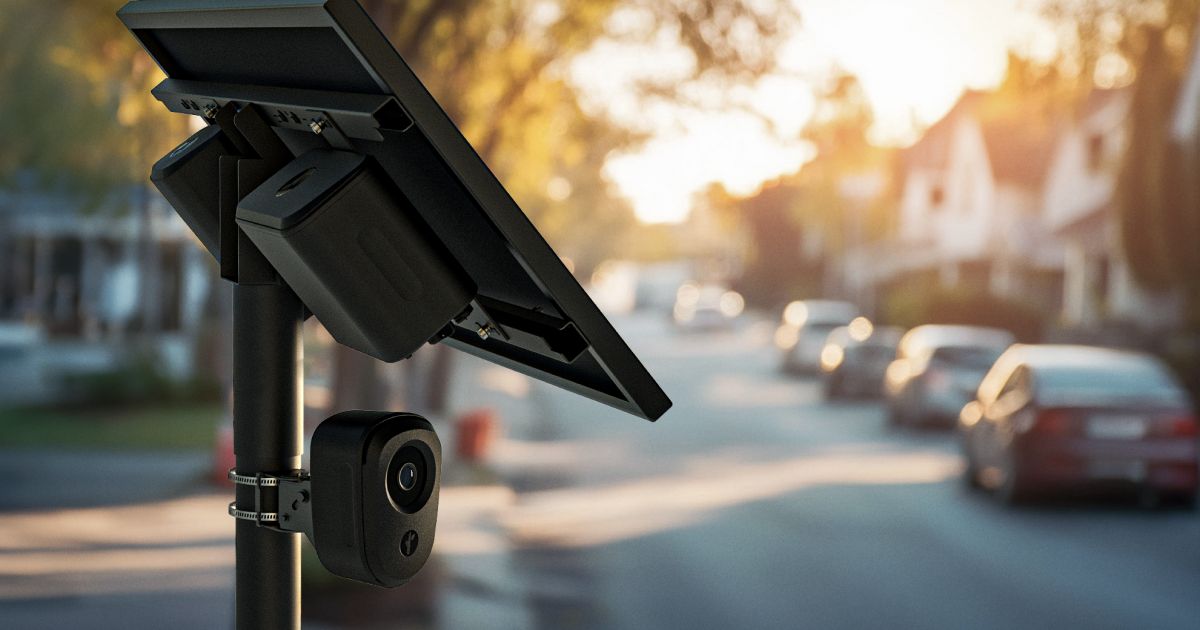 連邦裁判官が Flock のカメラ網を「無差別な大規模監視」と呼んだ。彼女が排除した証拠は91ポンドの覚醒剤だったオクラホマ州の連邦裁判官が、令状なしに Flock のナンバープレート網から運転者の1か月分の移動履歴を引き出した行為は憲法修正第4条に違反すると判断し、その後に得られたもの——91ポンドの覚醒剤を含む——をすべて排除した。この判断は他の裁判所を拘束しない。だからこそ、その数字が効いてくる。セキュリティ
 インドが Bitchat を両方のアプリストアから消させた。サーバーを必要としないアプリも、ストアは必要とするインドの電子情報技術省が、Jack Dorsey の Bluetooth メッシュ型メッセンジャーを、情報技術法69A条に基づき App Store と Google Play から削除させた。命令そのものは非公開である。Bitchat は押収すべきサーバーが存在しないように設計されていた——だが配布は、ついに分散されていなかった。セキュリティ
 ShinyHuntersの2人目が身柄を取られ、この人物は自分の端末をFBIに見せている。グループのチャンネルは同じ日に消えたロイターによれば、「Rey」として知られるハッカー、サイフ・アルディン・カデルが火曜日にヨルダンで拘束され、ShinyHuntersの残りのメンバーを特定するためFBIに協力している。拘束自体は匿名の情報源に依拠する話だが、グループの連絡チャンネルは同じ日に到達不能となり、リークサイトは水曜日までに消えていた。セキュリティ