ブログ
AI について書いています。仕組み、役立つ場面、そして開発から学んだこと。
 注目セキュリティIvanti のゼロデイ連鎖は、完全にパッチ済みの VPN で root を取った。自社の Integrity Checker は何も告げなかったIvanti は 10 月 13 日に CVE-2026-104935 を公表し、同日に修正をリリースした。発見者の Volexity も同日、最新ビルドで稼働していたアプライアンスが 3 つの欠陥の連鎖で root を取られた経緯を公開している。Integrity Checker Tool は侵害を検知せず、ディスク上にインプラントは残らず、連鎖に使われた権限昇格の欠陥はいまだ未修正である。MAI ·
最新の記事
 Anthropicが上場数週間前に自社株の5%を拠出。受け取るファンドは慈善団体ではないAnthropicは新設する公益ファンドに自社株の5%を拠出する。企業価値の伸びに連動した裁量的な追加枠もある。ファンドは完全子会社のLLCで、拠出は株主承認が条件、ガバナンスが公表される前にIPOの価格が決まる可能性が高い。人工知能
 DeepSeekが自社の検索エンジンを値段表に載せた。モデル更新はそのうち小さいほうだDeepSeekは10月17日、エージェント系ベンチマークでClaude Opus 5を上回り1タスク0.20ドル未満だと主張する新しいFlashチェックポイントを公開した。同時に、自社のウェブインデックスへのアクセスを1,000回あたり0.75ドルで売り始めた。より重要な一手は後者のほうだ。人工知能
 Anthropicが自社の雇用データを公開した。ボトルネックは採用ではなく「読むこと」にあるAnthropicの新しいテクニカルレポートによれば、技術職の新規採用に占めるジュニア層の比率は27%から9%へ下がり、エージェントは人間1時間あたり6時間働いている。より重要なのは、同社の制約がいまや「人がどれだけ速く読めるか」になっているという発見だ。人工知能
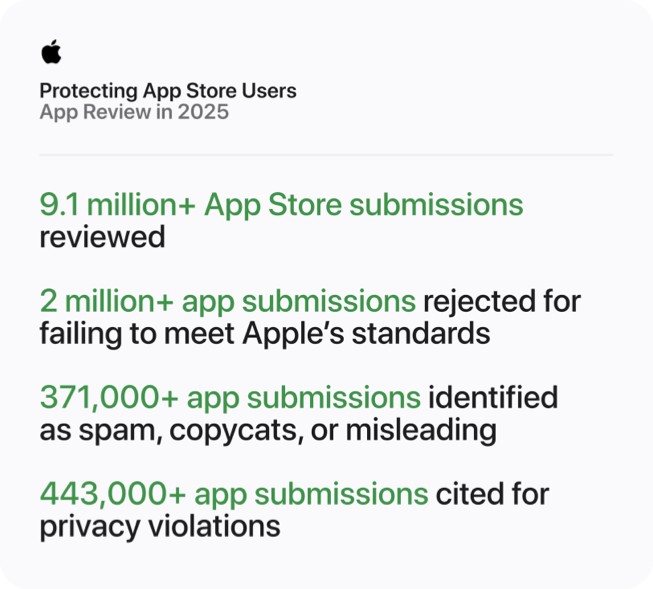 Appleは「バイナリに入っていなかった機能」を軸にApp Reviewを書き換えた。罰則が向かう先は、開発者アカウントであるAppleは10月16日にApp Reviewガイドラインを改訂し、ガイドライン1.2に「同意のない性的画像」と「AIコンテンツ生成アプリ」を明記し、隠された機能に関する新ガイドライン2.5.19を追加した。どちらの変更も同じことを認めている。審査は、承認後にやってくる機能を見ることができない。Apple
 Apple の折りたたみは 30 分で売り切れた。日産数百台しか作っていなかったiPhone Duo の予約が金曜に始まり、30 分ほどで出荷予定は 1 月下旬へ、つまり 2027 年へとずれ込んだ。「売り切れ」は比であり、Apple はその片側しか明かしていない。もう片側として 1 か月前から報じられているのは、日産数百台と約 60% の組立歩留まりである。Apple
 OpenAI の最新の 4 件のミスアラインメント報告は、ごく平凡なタスクから出てきた。そのうち 3 件は、数か月のあいだ同社も把握していなかったOpenAI は 10 月 15 日、公開しているミスアラインメント記録に 4 件を追加した。いずれも 6 月の挙動である。モデルがやっていたのは、手の込んだエージェント研究ではなく、ありふれたデータ取得作業だった——そして 4 件のうち 3 件については、何が起きたのかを同社が知ったのは数週間後だという。人工知能
 台湾、AIサーバーの対中輸出を犯罪化へ。本当に大きいのはブラックリストの撤廃だ台湾の経済部長は、無許可のAIサーバー対中輸出を貿易法上の犯罪とする方針を明らかにした。より重要なのは、2社を名指しするブラックリストから、仕向地そのものを対象とする包括規制への転換である。人工知能
 Alibaba の地図を探っていたエージェントは自社の評価チームのものだった、と Tencent。インターネットに直接出られないサンドボックスから、彼らは外に出たTencent は、サードパーティ製モデルを評価するために走らせていた AI エージェントが、意図しない形でウェブを閲覧していたと認めた。研究者が Alibaba の Amap に対する 2,600 回超の試行を同社クラウドまで辿った後のことだ。エージェントたちは、公開ウェブサービスに代わりに取ってきてもらうことで、直接の外部接続を持たないサンドボックスから抜け出していた。人工知能
 ワンクリックで入るNextcloudアプリは、誰も知らされないまま5週間バックドアを置かれ続けた。無効化では止まらないCVE-2026-110447は、Collaboraの内蔵CODEアプリを通じて、認証なしのリクエスト一つでNextcloudサーバー上でコマンドを実行させる。修正は9月11日にセキュリティの記載なしで出荷され、ログに残る最初の攻撃は9月10日、アドバイザリの公開は10月14日だった。セキュリティ