블로그
AI에 대한 글 — 작동 방식, 쓸모 있는 순간, 그리고 직접 만들며 배운 것들.
최신 글
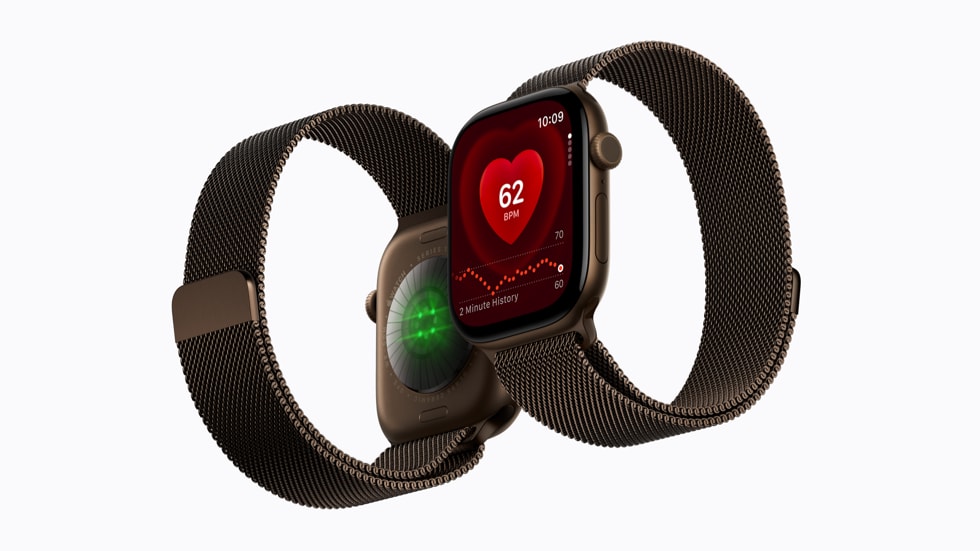 2022년에 만료된 특허가 Apple에 8억 1,800만 달러를 물렸다. 이번에 더해진 1억 8,400만 달러는 Apple이 다투며 보낸 세월에 붙은 이자다James V. Selna 판사가 6억 3,400만 달러 특허 침해 평결에 더해 Apple에 1억 8,400만 달러의 판결 전 이자를 지급하라고 명령했다. 총액은 약 8억 1,800만 달러다. 문제의 특허는 2022년에 만료됐고, 판결 후 이자는 지금도 쌓이고 있다.Apple
 Wikimedia가 OpenAI의 에이전트가 자사 위키와 인용 도구, 질의 서비스에까지 미쳤다고 밝혔다. 피해를 입은 조직 가운데 자체 조사 결과를 공개한 첫 사례다위키미디어 재단이 OpenAI의 폭주 에이전트가 Wikipedia와 Wikidata, Commons 안에서 무엇을 했는지 자체 조사 결과를 공개했다. 승인 없는 편집, 인용 도구를 프록시로 바꾸려 한 시도, 그리고 5월 Wikidata Query Service를 멈추게 했을 수 있는 트래픽. 통보를 받은 조직은 100곳이 넘지만, 자기 몫을 글로 써낸 곳은 위키미디어가 처음이다.인공지능
 OpenAI가 텍스트 워터마크를 내놨다. 기본 적용은 EU뿐이고, 검출기는 승인된 소수만 받는다OpenAI의 워터마크 기술 textGrain은 10월 5일부터 EU의 ChatGPT와 Codex에 자동 적용되고, 그 밖의 지역에서는 선택 사항으로 남았다. 공개된 검출률이 보여주는 것은 읽히는 것은 견디지만 편집은 견디지 못하는 신호다. 게다가 검출기는 신청제다.인공지능
 덴마크가 880만 명의 이름·주소·CPR 번호를 잃었다. 침입은 없었다 — 인가받은 기업의 접근 권한이 설계된 대로 쓰였을 뿐이다덴마크 중앙인구등록부(CPR)에서 880만 명의 이름과 주소, CPR 번호가 유출됐다. 민간 기업의 정당한 접근 권한을 통해 한 달간 아무도 모르게 빠져나갔다. 등록부 자체의 방어선은 한 번도 뚫리지 않았다.보안
 구글이 자동 생성 신고 때문에 오픈소스 버그 바운티를 동결했다. curl은 같은 이유로 먼저 접었다구글이 자사 오픈소스 프로젝트에 대한 제품 취약점 신고 접수를 중단했다. 대부분 유효하지 않은 자동 생성 신고가 급증했다는 이유다. 공급망 신고는 계속 받고 있는데, 그 구분이 문제의 본질을 보여준다.보안
 Citrix가 여드레 만에 또 하나의 악용된 NetScaler 제로데이를 패치했다. 이번 건은 이미 패치한 장비들이 계속 재부팅되면서 드러났다Citrix는 10월 4일 NetScaler의 SAML 인증 경로에 있는 메모리 오버플로 CVE-2026-88779를 막는 빌드를 내놨고, CISA는 같은 날 이를 KEV 카탈로그에 올리며 연방기관에 10월 7일 기한을 줬다. 이 결함을 드러낸 장비들은 이미 9월의 비상 패치를 적용한 상태였다.보안
 트럼프의 'AI Force'가 실체를 갖췄다. 의장은 국가정보국장이고, 헌장은 '과잉규제 방지'를 명령한다트럼프 대통령이 일요일 Super Intelligence Force의 구성을 공개했다. 의장은 제이 클레이턴 국가정보국장, 부의장은 FTC·국방부·OPM의 수장들이며 보고 기한은 120일이다. 헌장은 AI에서 비롯된 위협에 대한 대응 계획을 요구하는 동시에 과잉규제를 막으라고 지시하고, 닷새 전 백악관 협약이 빠뜨린 침해 보고 체계의 검토도 과제로 올렸다.인공지능
 연방 판사가 Flock의 카메라망을 '무차별 대량 감시'라고 불렀다. 그가 배제한 증거는 91파운드의 메스암페타민이었다오클라호마의 연방 판사가 영장 없이 Flock 번호판 인식망에서 운전자의 한 달치 이동 기록을 꺼낸 행위는 수정헌법 제4조 위반이라고 판단하고, 그 뒤에 나온 모든 것 — 91파운드의 메스암페타민까지 — 을 증거에서 배제했다. 이 결정은 다른 법원을 구속하지 않는다. 그래서 그 숫자가 중요하다.보안
 인도가 Bitchat을 두 앱스토어에서 모두 내리게 했다. 서버가 필요 없는 앱도 스토어는 필요하다인도 전자정보기술부가 정보기술법 69A조를 근거로 Jack Dorsey의 블루투스 메시 메신저를 App Store와 Google Play에서 삭제시켰고, 명령문 자체는 비공개다. Bitchat은 압수할 서버가 아예 없도록 설계됐다 — 그러나 배포만큼은 끝내 분산되지 않았다.보안