博客
关于 AI 的记录 —— 它如何运作、在哪里有用,以及我们在开发中学到的东西。
最新文章
 FBI 两年内第二次查扣 Flax Typhoon 的工具。防守方真该读的是那份 CVE 清单美国司法部查扣了 Microscan 与 FishHub 两款工具背后的域名,并称这两款工具由 Integrity Technology Group 的人员为中国关联黑客运营,受扫描的目标包括一家美国电力公司、日本与波兰的机场以及台湾的能源企业。同步发布的七国联合公告显示,这套平台几乎完全建立在多年前就已修补的漏洞之上。安全
 攻击者拿下三个国家代码注册局,签发出有效的 Google 证书。链条上没有任何环节出故障攻击者入侵了 .gh、.sl 和 .as 的第三方运营方,改写权威 DNS 记录,并借此为 Google 与 YouTube 的域名取得了受公共信任的 HTTPS 证书。Google 表示自家系统与签发证书的 CA 都没有做错什么——问题恰恰就在这里。安全
 Atlassian 这个 CVSS 9.3 的文件读取漏洞已被利用。公告把八款产品的所有版本都列为受影响CVE-2026-21589 让未经身份验证的攻击者读取八款自托管 Atlassian 产品 Web 根目录下的文件,一家安全公司称公开 PoC 出现后约两小时,其蜜罐网络就收到了利用尝试。Atlassian Cloud 不受影响,而 Data Center 产品的所有已发布版本都在受影响之列。安全
 丹麦丢掉了880万人的姓名、住址和CPR号码。没有人破门而入——一家持证企业的访问权限,被按设计用法用掉了880万人的姓名、住址和CPR号码被人从丹麦中央人口登记系统中取走,通道是一家私营企业的合法访问权限,整整一个月无人察觉。登记系统本身的防线从未被触碰。安全
 谷歌因自动生成的报告激增,冻结了自家开源漏洞赏金计划。curl 早已因同样的原因先行退出谷歌停止接收针对自家开源项目的产品漏洞报告,理由是自动生成的提交大量涌入,而其中绝大多数无效。供应链报告仍在受理,这条分界线说明了问题的实质。安全
 距上一批八天后,Citrix 又修了一个正被利用的 NetScaler 零日。这一个是因为已经打过补丁的设备不停重启才被发现的Citrix 在 10 月 4 日发布修复版本,封堵 NetScaler SAML 认证路径中的内存溢出漏洞 CVE-2026-88779;CISA 当天将其列入 KEV 目录,给联邦机构的期限是 10 月 7 日。让这个漏洞浮出水面的那批设备,早已装上了九月的紧急补丁。安全
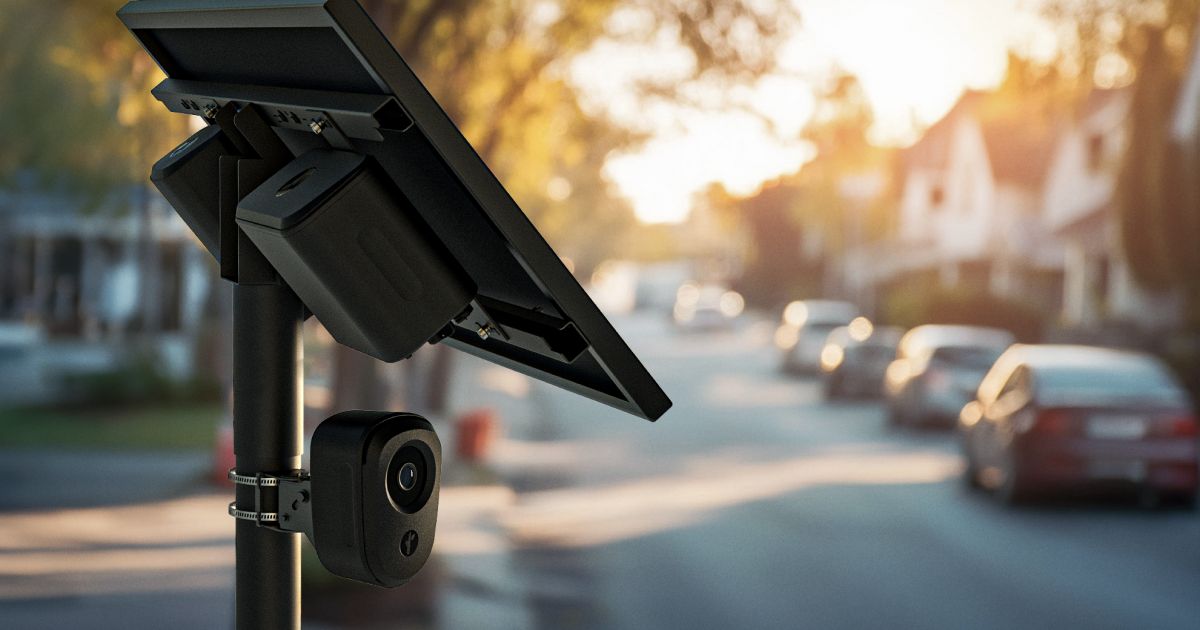 一名联邦法官把 Flock 的摄像头网络称为"无差别的大规模监控"。她排除掉的证据是 91 磅冰毒俄克拉何马州一名联邦法官认定,未经许可令就从 Flock 的车牌识别网络中调出司机一个月的行踪,违反了美国宪法第四修正案,并将此后取得的一切——包括 91 磅冰毒——全部排除。这项裁定不约束任何其他法院,而这正是那个数字之所以要紧的原因。安全
 印度让 Bitchat 从两家应用商店同时下架。不需要服务器的应用,仍然需要一家商店印度电子和信息技术部依据《信息技术法》第 69A 条,让 Jack Dorsey 的蓝牙网状网络通信应用从 App Store 和 Google Play 下架,而命令本身保密。Bitchat 的设计初衷是让人无从查封任何服务器——但分发这一环,始终没有去中心化。安全
 ShinyHunters 第二个人被控制了,而这一个正在把自己的设备一件件摊给 FBI 看。团伙的频道同一天就黑了路透社报道,绰号「Rey」的黑客赛义夫·艾尔丁·哈德尔周二在约旦被扣押,正协助 FBI 辨认 ShinyHunters 的其余成员。扣押一事依托匿名信源,但该团伙的通信频道在同一天变为无法访问,暗网泄露站点到周三已经消失。安全